Разкрити са над 6 милиона набора от данни на жертви, използвани за кибератаки, изнудване и търговия с открадната информация
Български служители от дирекция "Киберпрестъпност" на ГДБОП участваха в мащабна международна операция, при която беше разбита инфраструктурата на три вида зловреден софтуер – Gootloader, CastleRAT и StealC. В рамките на акцията са иззети 235 сървъра и 257 домейна, съобщиха от ГДБОП.
При разследването са идентифицирани над 6 милиона набора от данни на жертви, притежавани от киберпрестъпниците. Информацията е била използвана за незаконна търговия и последващи хакерски атаки.
Операцията с кодово име ENDGAME е проведена от правоохранителните органи на девет държави под координацията на Европол и Евроджъст. Тя е насочена срещу инфраструктура, използвана за разпространение на зловреден софтуер, кражба на данни и атаки с цел изнудване.
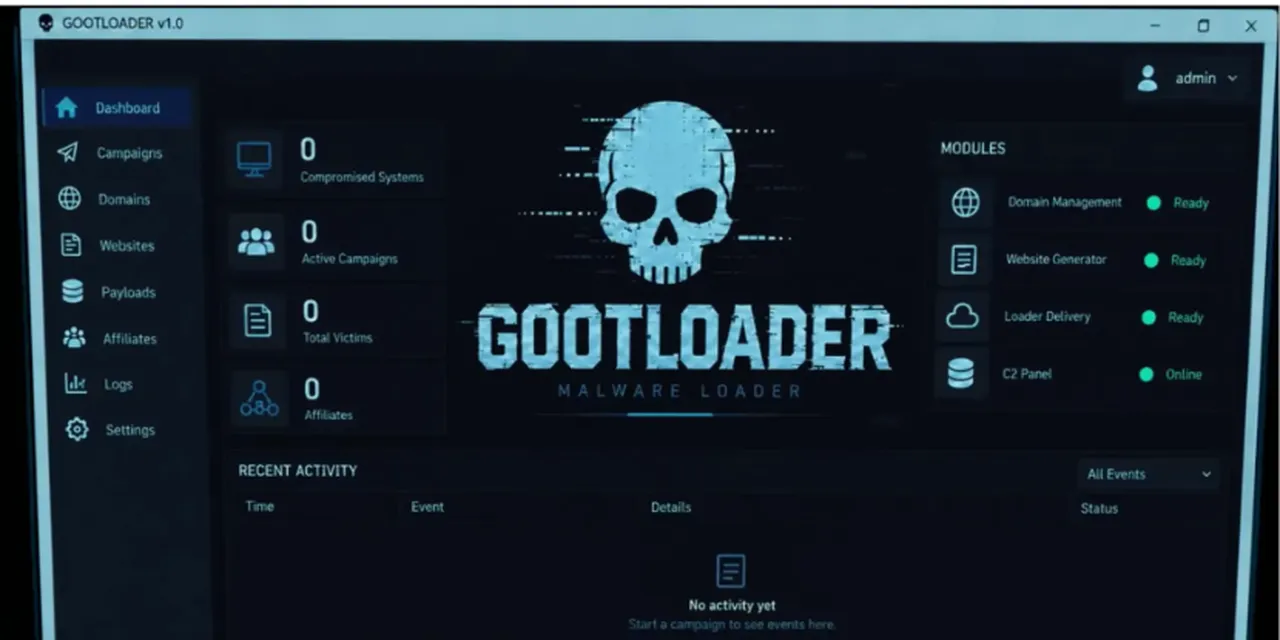
Една от основните цели е Gootloader – зловреден софтуер, разпространяван чрез заразени сайтове и подвеждащи документи. При акцията са изключени 14 сървъра и 218 домейна, а 681 компрометирани уебсайта са почистени.
Другата засегната мрежа е CastleRAT, която позволява на хакерите да управляват заразени компютри от разстояние, да блокират системи и да изискват откуп. Иззети са 120 сървъра и 39 домейна.
Третият вид зловреден софтуер – StealC, е предназначен за кражба на пароли, данни за достъп и цифрови идентичности. От юни 2026 г. са премахнати над 10 сървъра, свързани с него.
Европол съобщи, че засегнатите потребители ще могат да проверят дали данните им са компрометирани чрез платформи като Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks и други организации за киберсигурност.
От ГДБОП препоръчват на потребителите на WordPress да сменят паролите си, да активират двуфакторна автентикация и да инсталират последните актуализации за сигурност, за да намалят риска от нови атаки.