От саботаж на хладилници в 700 супермаркета до кражба на държавни данни – Франция се сблъсква с безпрецедентна вълна от кибератаки
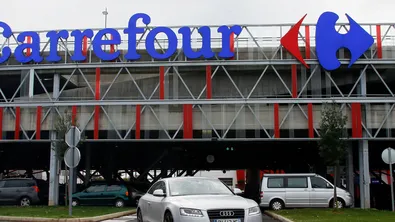
Стотици служители на френски супермаркети се сблъскаха с необичайна ситуация на 12 октомври, когато пристигнаха на работа и установиха, че хладилниците и фризерите в магазините са нагрети до изключително високи температури. Вместо да охлаждат хранителните продукти, някои от съоръженията буквално са ги сготвили през нощта. Причината е мащабна хакерска атака, засегнала около 700 търговски обекта във Франция, съобщава France 24.
При атаката е бил компрометиран софтуерът, който контролира температурата на хладилните инсталации. В резултат настройките на термостатите били променени до 80 градуса по Целзий. Засегнати са магазини на големи вериги като Intermarché, Coopérative U, Carrefour, Leclerc и Monoprix. Служителите били принудени да изхвърлят огромни количества хранителни продукти, станали негодни за консумация.
Френският външен министър Жан-Ноел Баро определи случая като първата мащабна кибератака на френска територия, насочена конкретно към саботаж. По думите му мащабът на инцидента е безпрецедентен.
Случаят обаче е част от по-широка тенденция на зачестяващи кибератаки срещу френски институции, компании и доставчици на обществени услуги.
Франция – все по-честа мишена на киберпрестъпниците
През последните пет години хакерски атаки са довели до кражба на информация от редица ключови държавни структури, сред които агенцията по заетостта, имиграционната служба, Министерството на образованието, националната агенция за документи за самоличност и държавни болници.
През август Министерството на финансите на Франция е уведомило близо 680 000 данъкоплатци, че личните и данъчните им данни са били откраднати и предложени за продажба в интернет.
Мащабни пробиви са регистрирани и в частния сектор. Сред засегнатите са големи здравноосигурителни дружества, банки, търговски вериги, мобилни оператори и националната авиокомпания Air France-KLM.
Според компанията за киберсигурност UpGuard Франция е най-силно засегнатата от подобни нарушения голяма юрисдикция в Европа.
Защо Франция е толкова привлекателна цел?
Франция представлява особен интерес за хакерите заради политическото, икономическото и стратегическото си значение. Това обяснява Денис-Кенджи Кипкер, основател и директор на изследванията в института cyberintelligence.institute във Франкфурт.
„Франция не е атакувана, защото е най-слабото звено. Тя е атакувана, защото е ценна цел с твърде много незащитени входни точки“, коментира експертът.
Страната е ядрена сила, постоянен член на Съвета за сигурност на ООН и втората по големина икономика в Европа. Освен това тя е сред водещите поддръжници на Украйна. Всички тези фактори я превръщат в потенциална мишена за политически мотивирани, икономически и криминални атаки.
Вътрешното напрежение и социалните протести също могат да бъдат използвани от хакерски групи, които се стремят да предизвикат обществено недоволство и да подкопаят доверието в институциите.
Франция свърза атаката срещу супермаркетите с иранско киберподразделение, за което се твърди, че има връзки с Революционната гвардия. Според експерти обаче подобни операции, свързвани пряко с държавни структури, са сравнително редки в сравнение с обичайните киберпрестъпления.
Рейф Пилинг, директор на изследванията на заплахите в компанията Sophos, отбелязва, че атаката срещу хладилните системи се различава от традиционните случаи на кражба на данни, измами и рансъмуер.
Въпреки това Франция продължава да бъде засегната и от тези видове престъпления. През ноември киберпрестъпници са откраднали над 100 милиона евро от френската банкова група Crédit Mutuel Arkéa.
Според експерти различните специализации на хакерските групи също увеличават опасността. Те често обменят информация и си сътрудничат, за да осъществяват по-сложни атаки.
Кибератаките не се ограничават само до Франция
Въпреки сериозните инциденти Франция не е единствената европейска държава, която е обект на подобни действия. По данни на Sophos през последната година групи за рансъмуер са посочили повече жертви в Германия и Италия, отколкото във Франция.
Украйна пък е европейската страна, в която потребителите са най-често изложени на киберзаплахи според Доклада за цифрова защита на Microsoft за 2026 г.
Опити за саботаж са регистрирани и в други държави. През декември 2025 г. полската енергийна мрежа стана обект на мащабна, но неуспешна кибератака, приписвана на Русия. Случаят доведе до налагането на първите съвместни киберсанкции от Европейския съюз и Великобритания.
Атаките срещу хладилните системи също не останаха изолирани във Франция. През ноември подобни инциденти бяха регистрирани в Белгия, Люксембург, Финландия, Естония и Швеция.
„Франция беше мястото, където всичко започна, а не мястото, където приключи“, коментира Кипкер. Според него използваните техники могат лесно да се разпространят и в други държави, особено предвид наличието на хиляди недостатъчно защитени индустриални системи в ЕС.
Остарелите системи създават сериозни рискове
Сред основните слабости, които улесняват подобни атаки, са остарелият софтуер, неизвестните до момента уязвимости и недостатъчната защита на системите на външни доставчици.
Такъв е случаят и с датската инженерна компания Danfoss, чиито системи за управление на хладилното оборудване са използвани в засегнатите френски супермаркети.
От компанията посочват, че повечето атаки са засегнали по-стари продукти, за които вече не се предоставят софтуерни и защитни актуализации. Затова Danfoss призовава клиентите си редовно да обновяват използваните системи.
Според Кипкер много организации стават жертва на хакерски атаки не заради продължително и целенасочено наблюдение от страна на престъпниците, а поради липсата на основни мерки за киберсигурност.
През 2022 г. Европейският съюз прие директивата NIS2, която задължава публични и частни организации в ключови сектори да прилагат ефективни мерки за защита на информационните си системи. По информацията в материала Франция все още не е приключила с прилагането на необходимите разпоредби.
Кипкер смята, че страната трябва спешно да засили защитата си и да потърси по-голяма отговорност както от операторите, така и от производителите по веригата за доставки на цифрови услуги.
Домакинските уреди също могат да станат мишена
Развитието на изкуствения интелект дава на киберпрестъпниците нови възможности да увеличават мащаба и ефективността на операциите си. Това прави защитата на информационните системи все по-неотложна задача, предупреждава Пилинг.
След атаките срещу супермаркетите във Франция ръководителят на европейската киберсигурност предупреди, че следващата потенциална мишена могат да бъдат обикновените домакински уреди.
Специалистите обаче подчертават, че спазването на основните правила за киберсигурност може да предотврати голяма част от подобни инциденти.
„Приемането, че нарушенията ще се случват, не означава, че трябва да приемаме и щетите“, посочва Кипкер. Според него целта е евентуалното проникване в система на доставчик да остане ограничен инцидент, вместо да доведе до прекъсване на услуги, унищожаване на хранителни запаси или изтичане на чувствителни медицински данни.